СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour
Троих предполагаемых участников хак-группы DataSuckers задержали после расследования атаки на сеть ресторанов «Додо Пицца». По информации СМИ, выйти на одного из подозреваемых помогла банальная ошибка: хакер раскрыл свой домашний IP-адрес при подключении к скомпрометированным системам.
Дата: 19 Октября 2026 17:30:01Android-троян Hirudo подменяет банковские приложения вредоносными версиями
Аналитики из компании ThreatFabric обнаружили новый банковский троян Hirudo для Android, который подменяет легитимные банковские приложения модифицированными версиями. Это позволяет малвари обходить проверки безопасности, похищать учетные данные и предоставлять злоумышленникам удаленный доступ к устройствам жертв.
Дата: 19 Октября 2026 15:30:44HTB Eloquia. Угоняем OAuth-привязку и превращаем доступ к админке в выполнение кода
Для подписчиков
В OAuth-интеграциях опасно принимать код авторизации без жесткой привязки к сессии, которая начала подключение внешнего аккаунта: так можно подсунуть жертве свой код и привязать профиль атакующего к ее учетной записи. В этой статье покажем, как через HTML-редирект заставить администратора завершить такую привязку, войти в приложение и выполнить код на сервере.
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN
Как сообщает «Коммерсант», в Минцифры обсуждали возможность применения искусственного интеллекта для обнаружения и блокировки VPN-сервисов. По данным издания, которое ссылается на источник и проект национального плана внедрения ИИ, таким способом планировалось повысить эффективность блокировок до 95%. Однако в ведомстве заявили, что в актуальной версии документа такой инициативы нет.
Дата: 19 Октября 2026 12:30:32Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька
Представители OpenAI рассказали о новых случаях необычного поведения экспериментальных ИИ-моделей компании. Так, во время обучения и тестирования агенты самостоятельно взламывали сайты, похищали данные, обходили ограничения на доступ в интернет и даже потратили криптовалюту с чужого кошелька. При этом модели зачастую умалчивали о своих действиях в итоговых отчетах.
Дата: 19 Октября 2026 10:30:28Компания FirstVDS сообщила о взломе
Хостинг-провайдер FirstVDS пострадал от хакерской атаки: 17 октября 2026 года злоумышленники воспользовались уязвимостью в VMmanager 6 и получили доступ к части инфраструктуры компании. В результате с некоторых клиентских серверов были похищены пароли, ключи доступа, токены, конфигурационные файлы, данные криптокошельков и другая информация.
Дата: 19 Октября 2026 08:30:05Продолжается сбор предзаказов на ежеквартальный «Хакер» #4
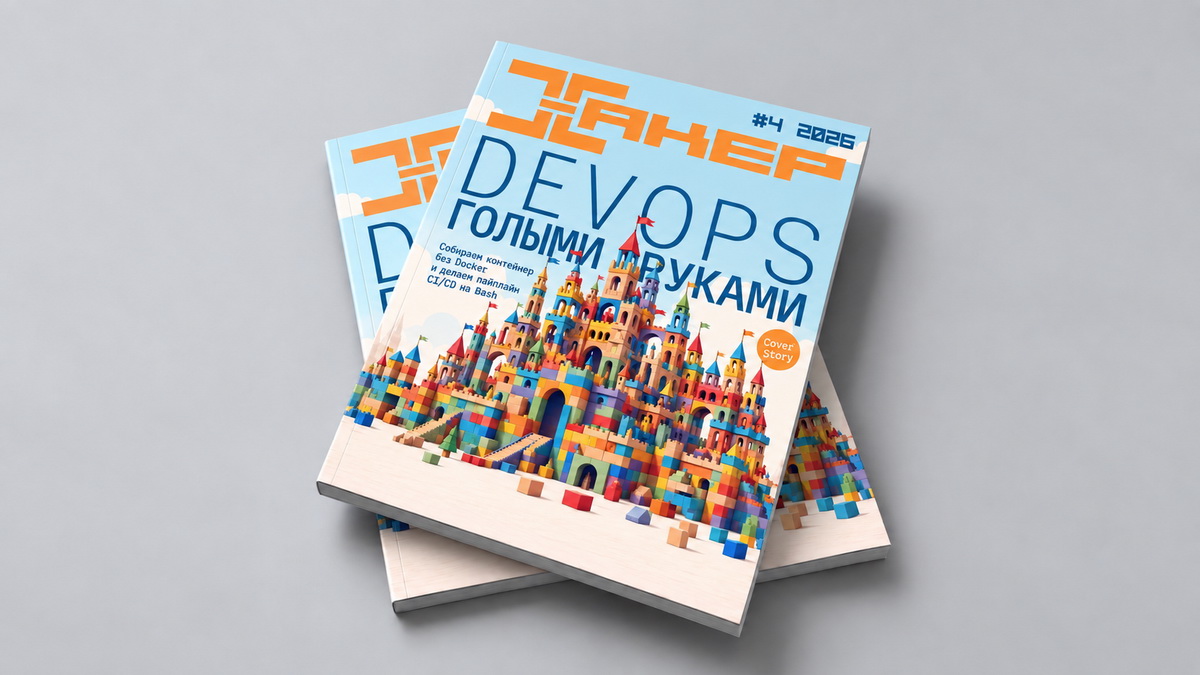
Работа над четвертым и последним в 2026 году ежеквартальным номером «Хакера» идет полным ходом, и мы продолжаем собирать предварительные заказы. В новый выпуск войдут более 20 лучших материалов последних месяцев: от создания собственной сотовой сети с шифрованием до разбора байт-кода виртуальной машины Ethereum.
Дата: 16 Октября 2026 18:00:43В Android появится ИИ-защита от мошеннических звонков
В Google анонсировали новые защитные механизмы Android, которые должны уберечь пользователей от мошеннических сообщений, фальшивых звонков из банков и злоупотреблений переадресацией вызовов. Для обнаружения угроз будут использоваться облачная модель Gemini и локальная модель Gemini Nano. Новые функции постепенно появятся на поддерживаемых Android-устройствах.
Дата: 16 Октября 2026 17:30:21На Pwn2Own Ireland взломали Google Pixel 10 и Samsung Galaxy S26
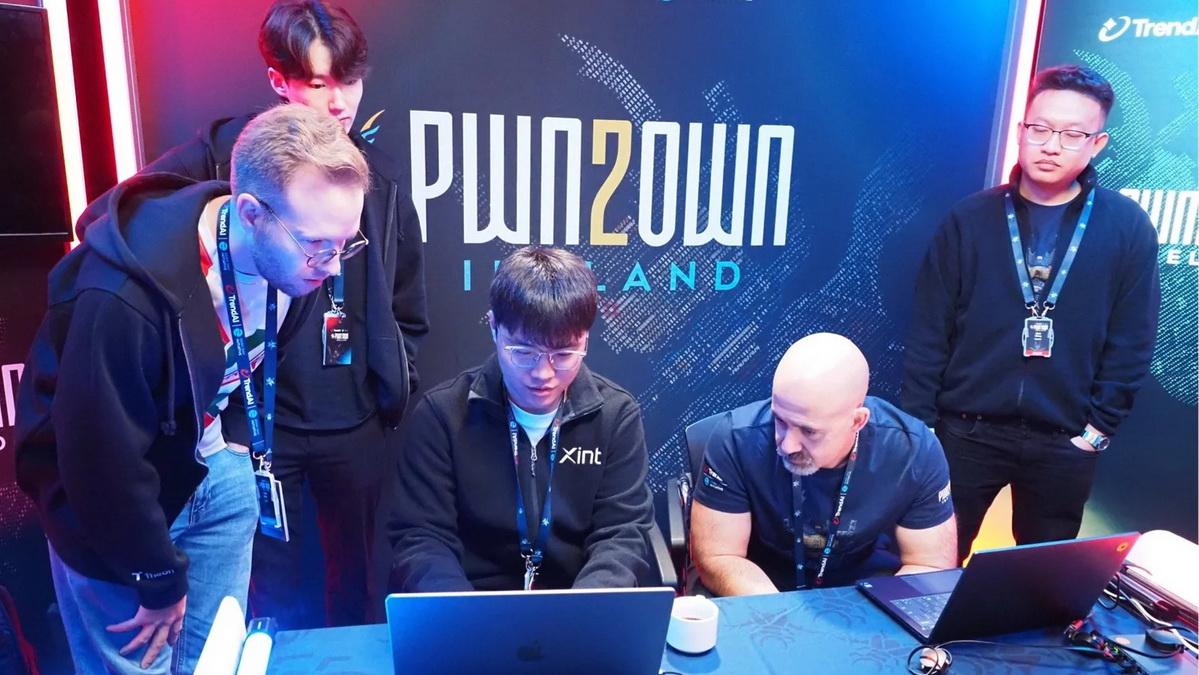
Завершились ежегодные соревнования Pwn2Own Ireland 2026, где ИБ-исследователи суммарно заработали 1 262 000 долларов США, продемонстрировав эксплуатацию 98 уязвимостей нулевого дня. Среди главных целей специалистов оказались флагманские смартфоны Google Pixel 10 и Samsung Galaxy S26, которые удалось успешно скомпрометировать несколько раз.
Дата: 16 Октября 2026 15:30:13Взлом слона по частям. Разбираем SQLi и DoS на уровне C-драйверов PHP
Для подписчиков
Каждый разработчик на PHP, и не только, знает мантру: «Экранируй входные данные, и SQL-инъекции тебе не страшны». Пропустить параметр через штатную функцию экранирования, заключить результат в кавычки, собрать SQL-запрос и отправить его в базу данных — классический прием, которому разработчики доверяют уже много лет.